SBI新生銀行を装ったフィッシングサイトが確認されています!ご注意ください。
SBI新生銀行を装ったフィッシングサイトが確認されています!ご注意ください。
2026年10月6日より、SBI新生銀行のホームページを装ったフィッシングサイトが確認されています!ご注意ください!!
現在確認されているフィッシングサイトでは、ログイン時に口座番号とログインパスワードのほか、クレジットカード情報や個人情報の入力を求めています。
また、当行を騙り「【重要】SBI新生銀行 セキュリティ強化のお願い|安全にご利用いただくために」「【要確認】配当金のお受取に関するご確認のお願い」などといった内容の偽メールが不特定多数の方に送信されており、本文に記載されたリンクにアクセスするとSBI新生銀行のホームページを模したフィッシングサイトに繋がります。
当行から発信する電子メールやSMS本文内に、パワーダイレクトのログイン画面へ遷移するリンクを記載することはありませんので、お客さまの重要情報(口座番号、ログインIDやパスワード、暗証番号、電話認証によるワンタイムパスワード、氏名、生年月日、電話番号、住所、クレジットカード情報等)は絶対に入力しないでください。
現在確認されている当行を装った電子メールの一例
件名:【要確認】配当金のお受取に関するご確認のお願い
- 上記以外の件名でも送信される可能性がありますのでご注意ください。
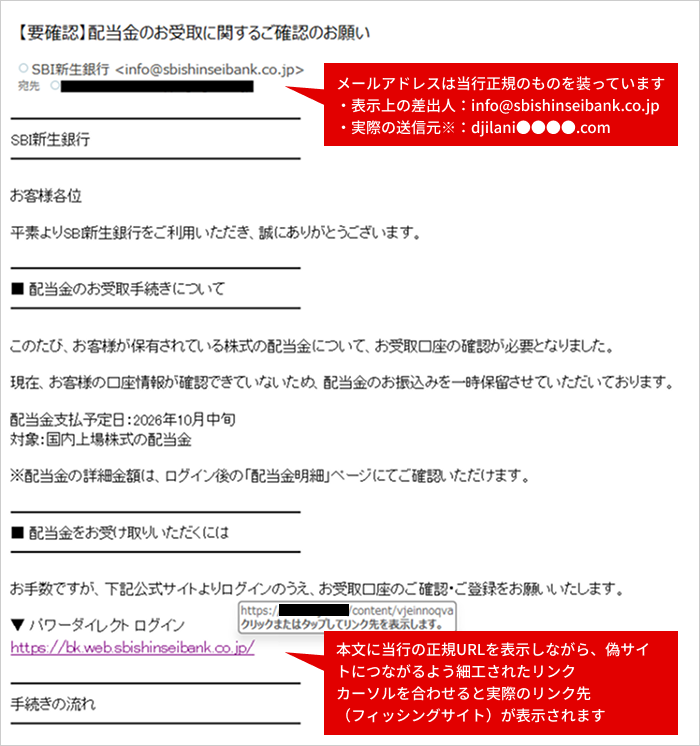
- 実際の送信元:フィッシングメールのヘッダー情報
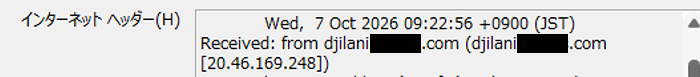
メールには、画面には表示されない「ヘッダー」という配送記録が付いています。ヘッダーでは、表示上の差出人とは別に、実際にどこから送られてきたか(送信元)を確認できます。 確認の手順はメールソフトによって異なりますので手順は、ご利用のメールサービスの公式ヘルプをご覧ください。
フィッシングサイトのURLは当行正規のサイトとは異なるURLとなっています。
- 正規URL
https://bk.web.sbishinseibank.co.jp/SFC/apps/~ - フィッシングサイトURLの例
https://●●●●.cfd/apps/#/index
https://●●●●.cfd/sbishinse/#/index
このような電子メールを受信した場合は、すぐに削除し、記載されたリンクへのアクセスや重要情報の入力は絶対にしないでください。万が一、電子メールやSMS記載のURLにアクセスし不審なサイトに重要情報を入力してしまった場合は、お客さまの口座から不正に出金されてしまう可能性があるため、速やかに以下の連絡先までご連絡いただきますようお願いいたします。
当行は各種取引の確認のため、FIDO認証(指紋・顔認証)、SMS認証、電話認証を導入しています。
お客さまの大切な預金を守るため、改めて以下の点に十分にご注意ください。
- FIDO認証の通知内容をご確認いただき、身に覚えのないFIDO認証は、絶対に承認しない
- SMS認証に記載された受付内容をご確認いただき、身に覚えのないSMS認証の通知が届いても、絶対に認証コードを入力しない
- 身に覚えのない電話認証の着信があっても、絶対に認証コードを入力しない
なお、当行では2025年3月17日(月)よりなりすましメール対策「BIMI(Brand Indicators for Message Identification)」を導入しております。
お客さまがBIMIに対応したメールソフトをご利用の場合、当行が配信する正規のメールにSBI新生銀行のロゴが表示されます。
公式ブランドロゴが表示されることでSBI新生銀行からのメールを一目で見分けることができ、フィッシングメールなどのなりすましメール対策に役立ちます。
フィッシングサイトとは?
正規の会員ホームページに似せた偽サイトのこと。認証情報や個人情報の詐取が目的で、銀行のフィッシングサイトに認証情報等を入力してしまうと、不正な資金の引き出しや契約の変更、登録情報の変更等が行われてしまう。
フィッシングサイトへ重要情報を入力してしまうと、盗み取られた情報が悪用され、以下のような被害が発生する可能性があります
- 盗み取られた情報で不正にインターネットバンキングへアクセスされ、お客さまの口座から不正に出金されてしまう
- 盗み取られた情報で不正にインターネットバンキングへアクセスされ、お客さまの登録情報が不正に変更されてしまう
不審な電子メールやSMSを受信した場合の注意点
- 電子メールやSMSは開封せず、配信元への返信は行わないでください
- 電子メールやSMSは、お客さまご自身の他のメールアドレスや第三者の方へ転送しないでください
- 電子メールやSMSを開封してしまった場合も、文中に記載されたURLはクリックしないでください
- 電子メールやSMSに添付されたファイルは開かないでください
- リンク先のサイトや添付ファイルに、お客さま情報は絶対に入力しないでください
被害に遭わないために
SBI新生銀行のサービスへログインする際は、電子メールやSMS内のリンクではなく以下の方法によりアクセスしてください。
- 各種サービスの公式アプリよりログイン
- 日頃からアクセスしているブラウザのブックマークからログイン
- 各種検索サイトで『SBI新生銀行』と検索いただき、トップに表示された検索結果からログイン
FIDO認証サービスをご利用いただくと、振込などお取引時の不正利用を防止することができます。
振込などのお取引の際、認証端末に登録したスマートフォンで生体認証を行います。万が一、第三者にパスワード等が盗み取られ、パワーダイレクトが不正に操作された場合でも、スマートフォンでの生体認証による最終承認が必要となりますので、不正な取引を防止することができます。
また、SBI新生銀行アプリをご利用いただくと、生体認証でログインが行えるので、より安全に各種サービスをご利用いただけます。あわせてご活用ください。
お問い合わせ先
- 不審なメール・SMSで誘導されたサイトに個人情報等を入力してしまった
- 身に覚えのない出金があった
パワーコール(コンタクトセンター)またはチャットサービス(オペレーター対応)よりご連絡ください。
パワーコール(コンタクトセンター)
固定電話:0120-456-007
携帯電話:0570-016-007
チャットサービス(オペレーター対応)
チャットサービスのリンク(時間帯によってON/OFF)
[受付時間]24時間/365日
- 混雑時は受付を停止する場合がございます。
- SBI新生銀行を騙るメールやSMSが届いた
- SBI新生銀行を騙る不審なサイトを見つけた
Webご相談フォームからご連絡ください。
Webご相談フォーム (sbishinseibank.co.jp)
[受付時間]24時間受付
ご注意
- 確認されたフィッシングサイトは、関係機関と連携しサイトの閉鎖手続きを随時行っていますが、類似のフィッシングサイトが公開される可能性がありますので、引き続きご注意ください。
- SBI新生銀行のサービスへログインする際は、メールやSMS内のリンクではなく、公式アプリや検索サイトの検索結果、ブラウザのブックマーク等からアクセスしていただきますようお願いいたします。
- 類似のフィッシングサイトやメールを発見した際には、当行のWebご相談フォームまたはフィッシング対策協議会 (info@antiphishing.jp) までご連絡ください。
2026年10月
SBI新生銀行